كيف نخدم هدفك؟
الإعدادات الافتراضية وتداخل الصلاحيات وضعف مراقبة الموارد تصعّب إدارة الخادم واكتشاف الأعطال.
بيئة سحابية منظمة بصلاحيات واضحة وخطة نسخ احتياطي واختبارات تشغيل موثقة.
تصفّح التصاميم كاملة بالسحب أو بالتمرير الأفقي.
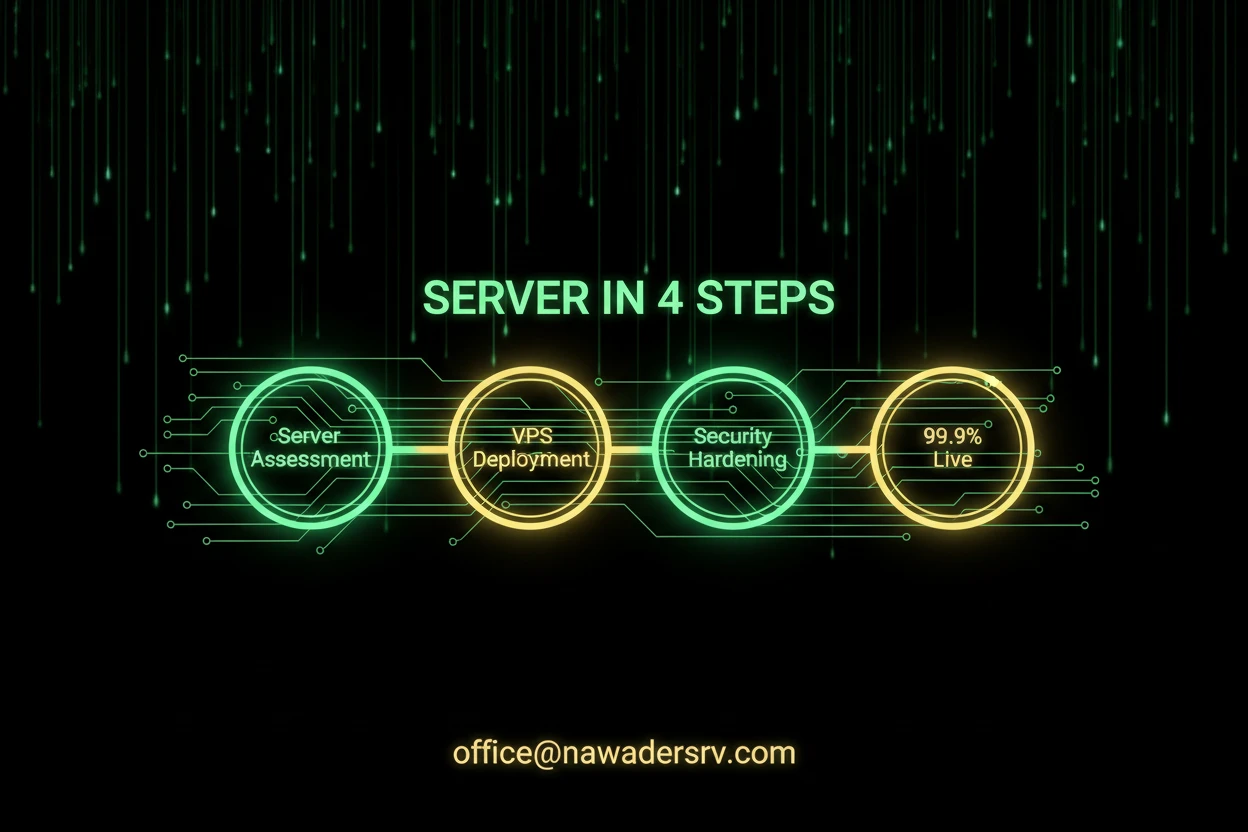
الإعدادات الافتراضية وتداخل الصلاحيات وضعف مراقبة الموارد تصعّب إدارة الخادم واكتشاف الأعطال.
تهيئة نظام التشغيل ولوحة الإدارة المشمولة، تنظيم الوصول، إعداد الجدار الناري والنسخ الاحتياطي والتنبيهات واختبار الخدمات.
لا يشمل اختبارات اختراق هجومية أو ضمان منع كل هجوم؛ رسوم مزود السحابة والتراخيص والدعم المستمر تحدد منفصلة.
حسابات وصلاحيات بحسب المهام مع تقليل الوصول الإداري غير الضروري.
جدولة النسخ وتجربة استعادة عينة ضمن النطاق.
تنبيهات ومؤشرات موارد تساعد المسؤول على المتابعة.
راجع طريقة العمل والمخرجات وحدود النطاق قبل طلب عرض السعر.
نبدأ بحصر التطبيقات والبيانات والمستخدمين والمنافذ المطلوبة، ثم نحدد ما إذا كان الخادم مخصصًا لتطبيق واحد أو لعدة خدمات. تُراجع احتياجات الوصول والنسخ والاستعادة والتحديث، ويُفصل ما يجب إتاحته للعامة عما يبقى داخليًا. هذه القرارات تسبق تثبيت البرامج حتى لا يصبح كل منفذ مفتوح حلًا مؤقتًا دائمًا.
يُقدم العميل حساب الاستضافة والنطاقات واحتياجات التطبيق ومسؤوليات الفريق وخطة الاحتفاظ بالبيانات. تكون صلاحيات الدخول محددة ويمكن سحبها، ولا تُنسخ مفاتيح الإدارة إلى مستودع الكود. تُراجع الحدود المتاحة لدى المزود وإمكان أخذ نسخة قابلة للاستعادة قبل أي تغيير يمس خدمة قائمة أو بيانات لا يمكن إعادة إنشائها.
نجهز المستخدمين والصلاحيات وإعدادات الشبكة وبيئة التطبيق بحسب النطاق المعتمد، مع تقليل الخدمات غير اللازمة. تُراجع الشهادات ومواقع الملفات والمهام المجدولة وسجلات التشغيل، وتُفصل أسرار البيئة عن الملفات العامة. نحدد طريقة نشر التغييرات والرجوع عنها بدل الاعتماد على تعديلات يدوية لا يعرف الفريق تاريخها أو سببها.
تُراجع المنافذ ومسارات الدخول وإمكان الوصول إلى ملفات حساسة من الويب، ثم تُجرب إعادة تشغيل الخدمات ومراقبة الأخطاء. يُختبر استرجاع نسخة في بيئة مناسبة، لا مجرد نجاح إنشائها. تُوثق حدود الفحص وأي نقاط تتطلب اختبار اختراق أو تقييمًا متخصصًا يتجاوز إعدادات التأسيس الأساسية.
يشمل التسليم خريطة الخدمات والإعدادات غير السرية وسجل التعديلات وخطوات النسخ والاستعادة والتنبيه. يُقبل النطاق عندما يستطيع الفريق تشغيل التطبيق ومراقبته واستعادة مسار متفق عليه، مع وضوح من يعتمد التحديثات ومن يحتفظ ببيانات الدخول. تُسلّم الإجراءات بصورة يمكن استخدامها عند غياب الشخص الذي نفذ التأسيس.
تأسيس الخادم لا يمنح ضمانًا بعدم الاختراق أو شهادة امتثال، ولا يعالج تلقائيًا عيوب كود التطبيق. تحتاج التحديثات والتصحيحات ومراجعة الصلاحيات متابعة مستمرة. أي تغيير في عدد التطبيقات أو حجم البيانات أو طريقة الوصول قد يغيّر المخاطر، لذلك يُراجع قبل تنفيذه بدل تعميم إعداد واحد على جميع البيئات.
مراحل واضحة من استلام الاحتياج إلى تسليم المخرجات
تحديد التطبيقات والمنافذ والموارد ومن يحتاج إلى الوصول.
اعتماد توزيع الخدمات والصلاحيات والنسخ ونافذة التغيير.
تنفيذ الإعدادات المتفق عليها مع توثيق التغييرات.
فحص الاتصال والخدمات والنسخ والتنبيهات وإمكان التراجع.
تسليم سجل الإعداد ودليل تشغيل ومسار طلب الدعم.
متطلبات الخدمة موضحة لتجهيز الطلب بثقة
نوع النظام ومزود السحابة والخدمات المستضافة دون إرسال كلمات مرور علناً.
تحديد المسؤول والصلاحيات المؤقتة المطلوبة للتنفيذ.
تحديد البيانات المهمة وحدود فقد البيانات والتوقف المقبولة.
وقت معتمد لتنفيذ التغييرات وخطة تواصل للطوارئ.
المخرجات محددة قبل بدء التنفيذ
إعدادات الخدمات والوصول المطبقة ضمن النطاق.
نتائج فحص التشغيل والنسخ والتنبيهات.
إجراءات الإدارة والنسخ والاستعادة وتسليم الصلاحيات.
نوضح المستندات المناسبة لحالتك قبل إرسال أي بيانات.
لا توجد حماية مطلقة؛ يجري تقليل المخاطر بالإعداد المنضبط والمتابعة والتحديثات ضمن النطاق.
ليس بالضرورة؛ تراجع البيئة الحالية وإمكان تنفيذ المطلوب عليها قبل القرار.
التأسيس والتسليم مستقلان عن التشغيل الدوري الذي يحدد بعقد ونطاق منفصلين.
اذكر هدفك وما أنجزته حتى الآن، لنحدد معك الخطوة المناسبة.